メッセージングセキュリティエージェントとは、Slack、Microsoft Teams、WhatsApp Business、Telegram、SMSといったチャットアプリをリアルタイムで監視し、被害が発生する前にフィッシング、認証情報の漏えい、ソーシャルエンジニアリングの試みを検知・ブロック・エスカレーションするAIシステムです。単純なキーワードフィルタとは異なり、メッセージングセキュリティエージェントは文字パターンだけでなく、送信者の文脈と意図を推論します。この記事では、メッセージングセキュリティエージェントの仕組み、本番環境での実際の効果、そして成長チームやセキュリティチームが導入時にやりがちな失敗を解説します。
メッセージングセキュリティエージェントとは何か
メッセージングセキュリティエージェントは、単語リストを大きくしたスパムフィルタではありません。あらゆる業務チャットチャネルからメッセージを取り込み、送信者やスレッド履歴の文脈を構築し、大規模言語モデルと従来型の検知ルールを組み合わせて意図をスコアリングする自律型システムです。従来型フィルタが「このメッセージに禁止語が含まれているか」を問うのに対し、メッセージングセキュリティエージェントは「この送信者の挙動、タイミング、依頼内容のパターンが既知の攻撃パターンと一致するか」を問います。この文脈的推論こそが、AI生成のフィッシングを含め、従来ルールでは完全に見逃されてしまう未知の攻撃をも検知できる理由です。
なぜSlack、Teams、WhatsAppが新たな攻撃対象になったのか
攻撃者がチャットに移行したのは、チャットが最も信頼され、最も監視が甘い場所だからです。世界経済フォーラムの「Global Cybersecurity Outlook 2026」では、サイバー詐欺とフィッシングが2026年の最重要セキュリティ課題の第1位、AI関連の脆弱性が第2位に位置づけられています。規模を見ても、毎日およそ34億件のフィッシングメッセージが送信され、新たに検知されたフィッシングメールの82.6%がAI生成の兆候を持っています。SMSを使ったフィッシング(スミッシング)はすでに全フィッシング攻撃の35%を占め、前年比40%増加しました。Microsoftは、会議の招待を装ってセッショントークンを盗むデバイスコードフィッシングなど、Teams内部で行われている実際のキャンペーンを確認しています。攻撃者は監視されていないチャネルが1つあれば侵入できるため、これらすべてのチャネルにそれぞれメッセージングセキュリティエージェントによるカバーが必要です。
メッセージングセキュリティエージェントの仕組み:5段階のパイプライン
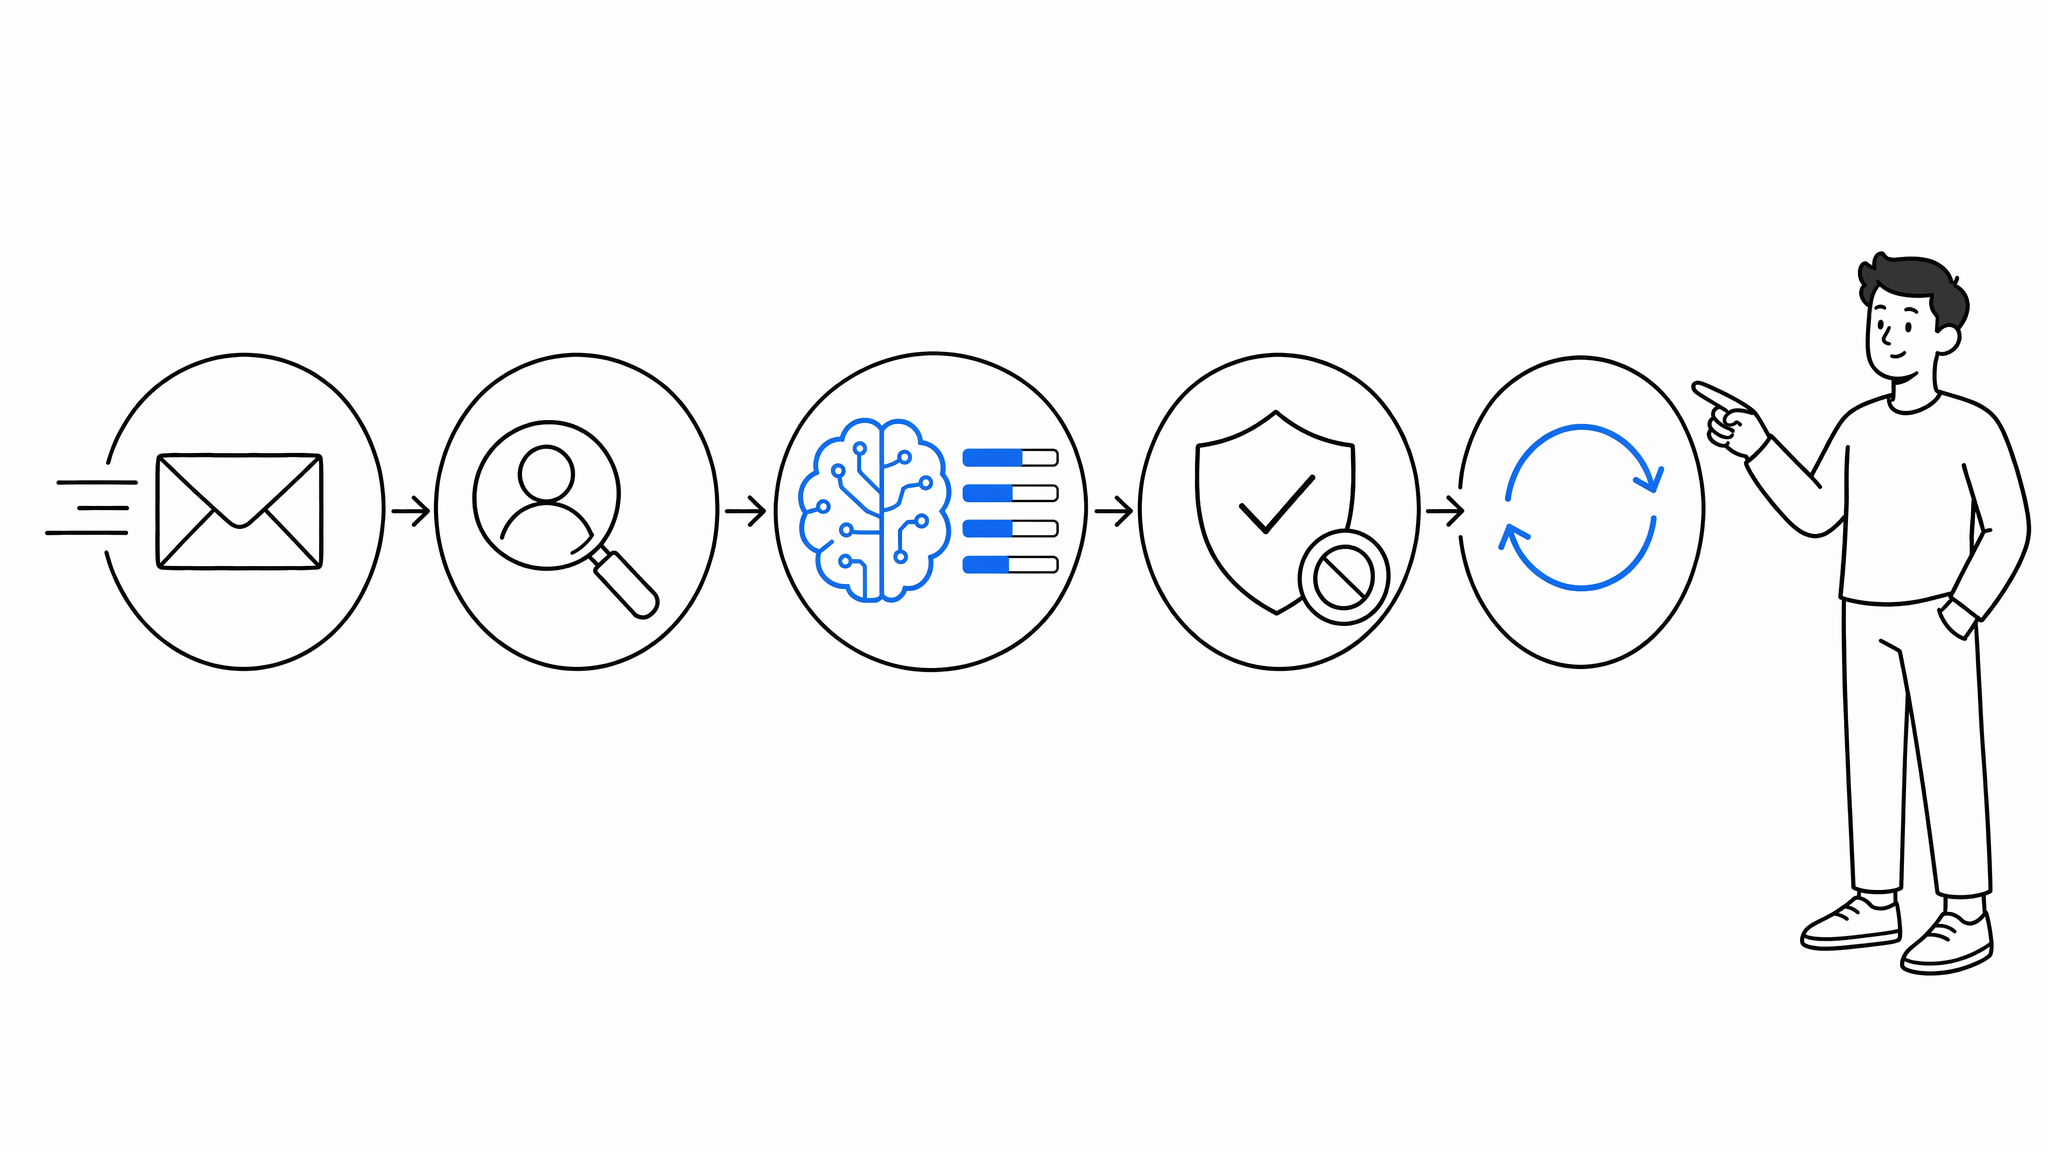
本番運用レベルのメッセージングセキュリティエージェントは、どのチャットプラットフォームを保護する場合でも、一貫したパイプラインで動作します。
- 取り込み(Ingestion) — メッセージングセキュリティエージェントがAPIやWebhook経由でSlack、Teams、WhatsApp Business、Telegram、SMSゲートウェイ、ライブチャットに接続し、届いたメッセージを取り込みます。
- コンテキスト構築 — 判定を下す前に、エージェントは送信者の履歴、役割、デバイス、メタデータで各メッセージを補強します。
- 脅威分析 — LLMが意図を推論する一方、正規表現やハッシュ照合、既知の指標リストといった従来型フィルタが高確信度の脅威を即座に捕捉し、メッセージングセキュリティエージェントのリアルタイム性を維持します。
- 判定とアクション — エージェントはメッセージを許可・フラグ付け・редакション・隔離・エスカレーションのいずれかに振り分け、すべての判定について監査ログを記録します。
- フィードバックループ — フラグ付けされたメッセージに対するアナリストの判定がモデルを再学習させ、レビューサイクルを重ねるごとにメッセージングセキュリティエージェントの精度が高まります。
メッセージングセキュリティエージェント vs. 手動レビュー
いまだ手動トリアージやメール限定のレガシーDLPに依存しているセキュリティチームは、構造的に後れを取っています。両者の実際の違いは次の通りです。
| 比較項目 | 手動レビュー / レガシーDLP | メッセージングセキュリティエージェント |
|---|---|---|
| 検知の基盤 | 静的なキーワード・ハッシュルール | 意図に基づく文脈推論 + ルール |
| チャネル対応範囲 | メールとファイル転送のみ | Slack、Teams、WhatsApp、SMS、ライブチャット |
| 対応スピード | 数時間〜数日(キュー依存) | リアルタイム、1秒未満でスコアリング |
| 未知の攻撃への対応 | 弱い — 既知のシグネチャが必要 | 強い — 文脈から推論 |
| 誤検知への対応 | 手動での再レビュー、アナリストの負荷が高い | フィードバックループが自動で閾値を調整 |
| スケールコスト | 人員に比例して増加 | メッセージ量が増えてもコストは一定 |
実際の成果:メッセージングセキュリティエージェントが本当に生み出すもの
メッセージングセキュリティエージェントを評価する最も明確な方法は、ベンダーの主張ではなく本番環境での成果です。文脈型AIが静的フィルタに取って代わるとどう変わるのか、検証済みの2つの導入事例を見てみましょう。
米国、グアテマラ、アイルランド、日本、マレーシア、フィリピンに拠点を持つ、従業員1万5千人超のBPO企業Everiseは、Abnormal AIのメッセージングセキュリティエージェントを1万5千以上のメールボックスに導入しました。導入初年度の結果は、ビジネスメール詐欺(BEC)攻撃が670%減少、従業員の対応作業時間が100%削減、SOCチームメンバー1人あたり週15時間の時間削減です。エージェントが検知した脅威の90%が認証情報を狙うフィッシングでした。EveriseのITガバナンス・コンプライアンス担当ディレクターであるAmy Grisham氏は、従来のフィルタが見逃していた数千件のフィッシング試行を、このエージェントが阻止したと評価しています。
Rate Companiesも、AI搭載のメッセージングセキュリティエージェント導入後に同様に鋭い結果を得ています。フィッシング被害98%減、グレイメールの自動フィルタリングで数千時間を節約、そして導入以来、アカウント侵害に起因する電信送金詐欺はゼロ件です。攻撃者は四半期ごとに巧妙化しており、まさにそれこそ、メッセージングセキュリティエージェントがAI自体の武器化のスピードに追いつく必要がある理由です。IBM Technologyは、広く視聴されているこの解説動画で6つの実際の攻撃パターンを分解しています。
この対策を怠るコストも数値化されています。エージェンティックAI関連のセキュリティ侵害は今、1件あたり平均470万ドルに達しており、セキュリティ責任者の92%がエージェンティックAIのセキュリティに具体的な懸念を抱き、48%が今後1年の最優先の脅威として位置づけています。メッセージングセキュリティエージェントは、その数字が自社の被害額にならないようにするための制御策です。
メッセージングセキュリティエージェントが答えるべきガバナンスの問い
ガバナンスなしにメッセージングセキュリティエージェントを導入すると、誤検知が積み重なり、信頼が失われます。展開前に、フラグ定義の所有者は誰か、争いのある判定を誰がレビューするか、コンプライアンス(SOC 2、HIPAA、GDPR)のためにフラグ付きメッセージデータをどのくらい保持するかを定義してください。これはConcat Proが自社のマルチエージェント成長基盤全体で実践している規律と同じです。自律型エージェントには、意思決定権限を与える前に明確な責任、データ品質チェック、モデル監視が必要です。Concat ProがまとめたAIガバナンスがどこで崩れやすいかの分析は、メッセージングセキュリティエージェントを立ち上げるチームにとって有用な参考資料です:AI Transformation Is a Governance Problem。
メッセージングセキュリティエージェント導入時のよくある5つの失敗
- 閾値が甘すぎる。 過剰なフラグ付けはアナリストにエージェントを無視する習慣をつけさせ、自動化の意味を失わせます。
- メール限定と考えてしまう。 Slack、Teams、WhatsApp Businessを対象外にしたメッセージングセキュリティエージェントは、最も信頼されているチャネルを丸ごと放置してしまいます。
- 人間参加型のパイロットを省略する。 初日から完全自動化してしまうと、モデルを調整するための検証済みフィードバックループがなくなります。
- 外部委託先や外部チャネルを見落とす。 未接続のSlack Connectチャネルやビジネス用WhatsApp番号こそ、攻撃者が最初に狙う場所です。
- 再学習のサイクルがない。 アナリストの判定を取り込まないメッセージングセキュリティエージェントは、稼働初日から改善が止まります。
Concat Proの位置づけ
Concat Proはメッセージングセキュリティエージェントを販売していません。同社の6つのエージェントが担うのは成長施策であり、脅威検知ではありません。しかし、成長チームこそが、メッセージングセキュリティエージェントが守るべきメッセージ量を生み出す存在です。Concat ProのCreator Agentは、Slack Connectチャネル、メール、WhatsApp Businessを通じて、上述の攻撃対象領域と非常によく似た規模でアウトリーチDMを送信します。信頼度が高く、頻度も高く、監視していなければ簡単になりすましが可能です。だからこそConcat Proは、本番運用のメッセージングセキュリティエージェントが安全に稼働するために必要なのと同じ監査ログ、人間参加型レビュー、モデル監視の規律を、社内のエージェントガバナンスとして譲れない前提としています。AI主導のアウトリーチをスケールする前に、両方の視点で検証してください。受信側にはメッセージングセキュリティエージェントを設置し、送信側は自社のキャンペーンをConcat Proのメールスパムチェッカーで確認して、取引先が依存しているのと同じフィルタを通過できるか確かめましょう。
次に取るべきステップ
メッセージングセキュリティエージェントは、チャットを最大の盲点から監視・監査可能なチャネルへ変えます。上記の実績数値が示す通り、導入コストは早期に回収できます。まずはチームがすでに使っているチャネル、SlackやTeamsから始め、メッセージングセキュリティエージェントをパイロットとして接続し、そこから拡大していきましょう。Concat Proがブランドやクリエイターの信頼指標を大規模に追跡する様子はConcat Pro rank hubでご覧いただけます。
参考文献
- Concat Pro — AI Transformation Is a Governance Problem
- Abnormal AI — Everise Customer Case Study
- World Economic Forum — Global Cybersecurity Outlook 2026