메시징 보안 에이전트는 슬랙, 마이크로소프트 팀즈, 왓츠앱 비즈니스, 텔레그램, SMS 같은 채팅 앱을 실시간으로 읽어들여 피싱, 자격 증명 유출, 소셜 엔지니어링 시도를 피해가 발생하기 전에 표시하거나 차단하거나 상급자에게 에스컬레이션하는 AI 시스템입니다. 단순 키워드 필터와 달리 메시징 보안 에이전트는 텍스트 패턴만이 아니라 발신자의 맥락과 의도까지 추론합니다. 이 가이드에서는 메시징 보안 에이전트가 어떻게 작동하는지, 실제 운영 환경에서 어떤 성과를 내는지, 그리고 성장팀과 보안팀이 도입 과정에서 자주 저지르는 실수를 살펴봅니다.
메시징 보안 에이전트란 무엇인가
메시징 보안 에이전트는 단어 목록만 늘린 스팸 필터가 아닙니다. 모든 업무용 채팅 채널에서 메시지를 수집하고, 발신자와 대화 스레드 기록에 대한 맥락을 구축한 뒤, 대형 언어 모델과 전통적인 탐지 규칙을 결합해 의도를 점수화하는 자율형 시스템입니다. 기존 필터가 "이 메시지에 금지된 단어가 포함되어 있는가"를 묻는다면, 메시징 보안 에이전트는 "이 발신자의 행동, 타이밍, 요청 패턴이 알려진 공격 패턴과 일치하는가"를 묻습니다. 이러한 맥락 기반 추론 덕분에 메시징 보안 에이전트는 기존 규칙으로는 전혀 잡아내지 못하는 AI 생성 피싱을 포함해 한 번도 본 적 없는 공격까지 탐지할 수 있습니다.
슬랙, 팀즈, 왓츠앱이 새로운 공격 표면이 된 이유
공격자들이 채팅으로 이동한 이유는 채팅이 신뢰도는 가장 높고 감시는 가장 느슨한 곳이기 때문입니다. 세계경제포럼의 '2026 글로벌 사이버보안 전망'은 사이버 사기와 피싱을 2026년 최우선 보안 과제 1위로, AI 관련 취약점을 2위로 꼽았습니다. 규모도 이를 뒷받침합니다. 하루에 약 34억 건의 피싱 메시지가 발송되며, 새로 탐지된 피싱 이메일의 82.6%가 이제 AI 생성 흔적을 보입니다. SMS를 이용한 피싱, 즉 스미싱은 이미 전체 피싱 공격의 35%를 차지하며 전년 대비 40% 급증했습니다. 마이크로소프트는 회의 초대를 가장해 세션 토큰을 탈취하는 디바이스 코드 피싱을 포함해 팀즈 내부에서 진행 중인 실제 공격 캠페인을 확인했습니다. 이 모든 채널에 각각 메시징 보안 에이전트의 보호가 필요한 이유는, 공격자는 감시되지 않는 채널 하나만 있으면 침투할 수 있기 때문입니다.
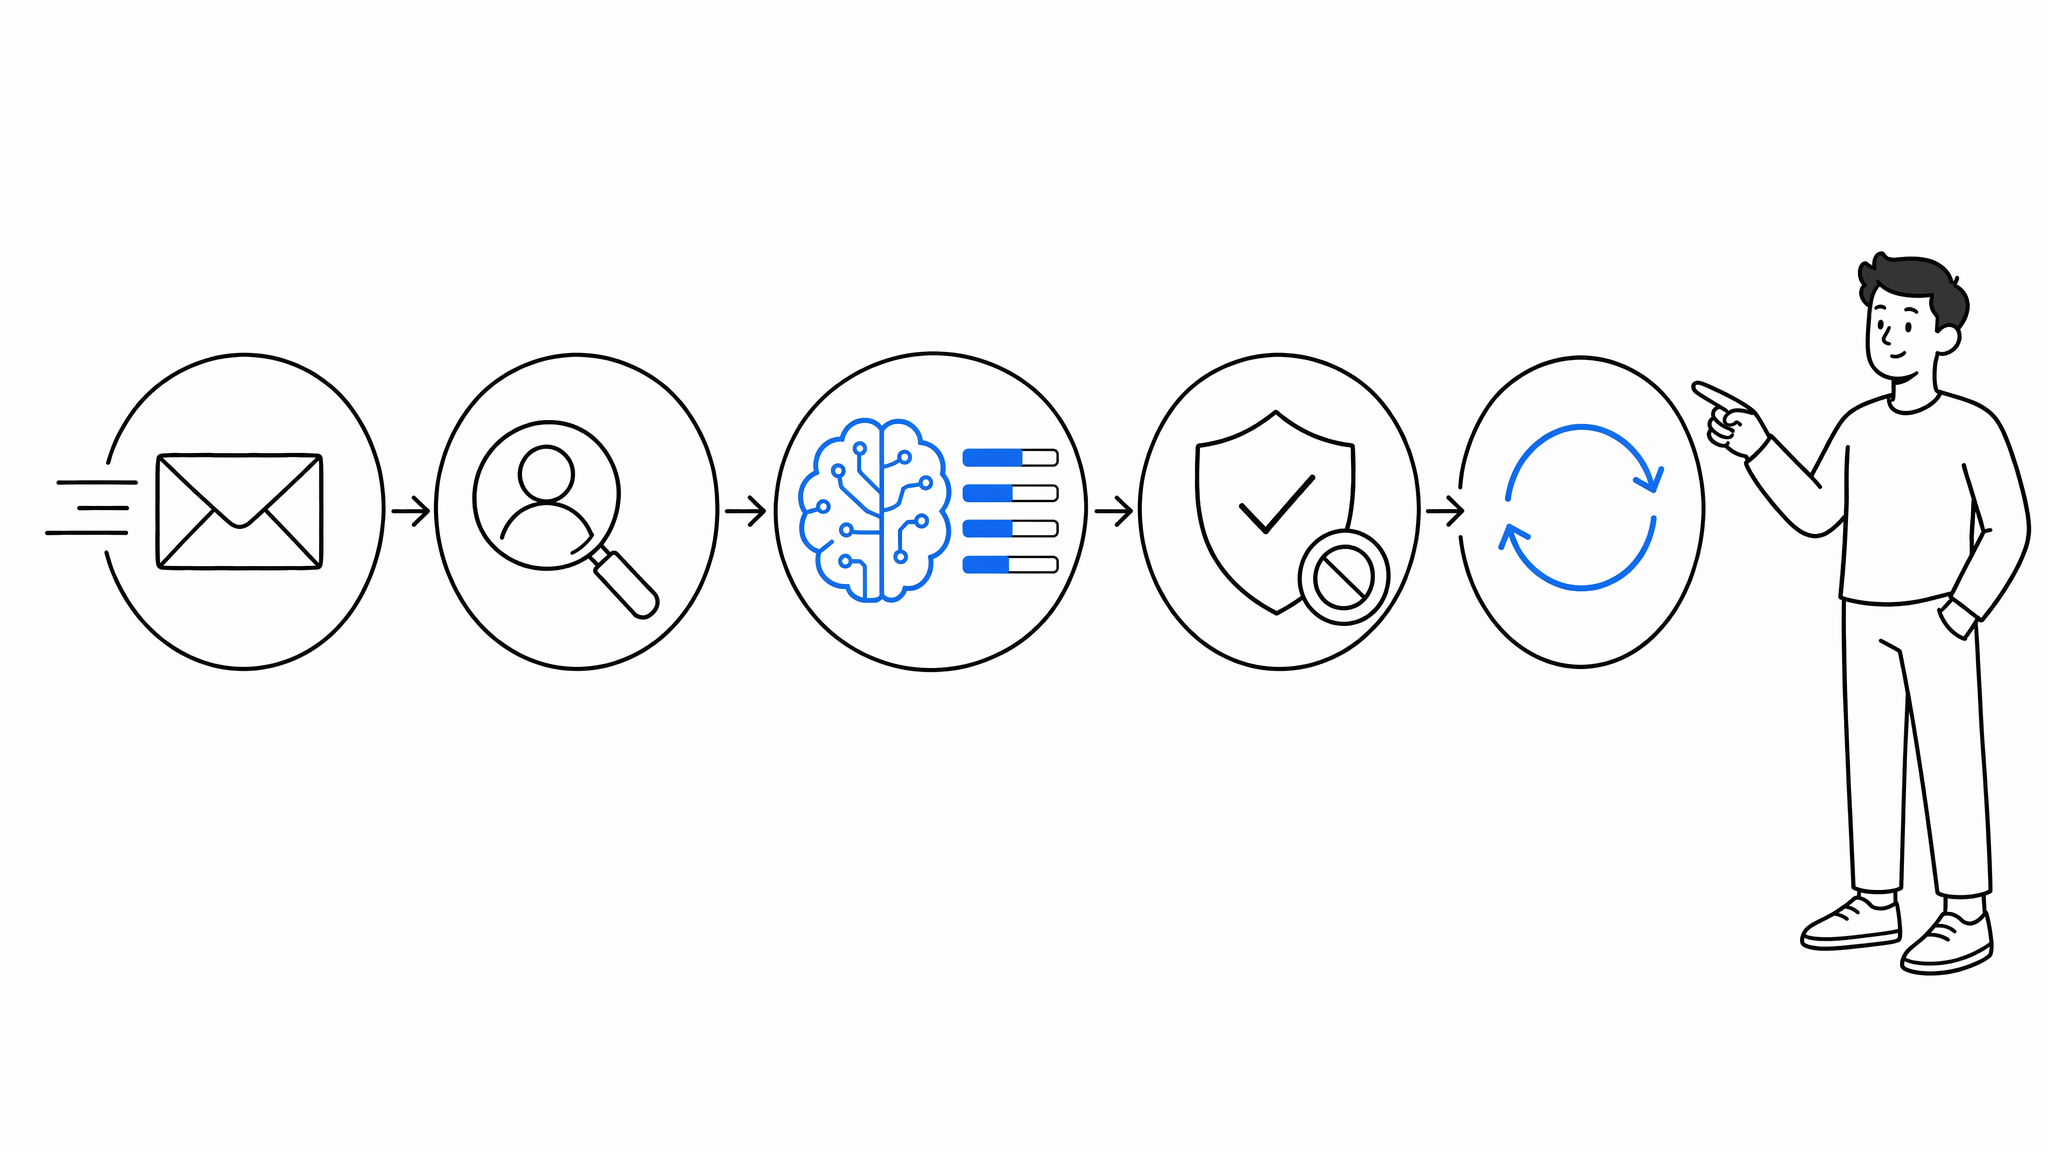
메시징 보안 에이전트의 작동 방식: 5단계 파이프라인
프로덕션급 메시징 보안 에이전트는 보호하는 채팅 플랫폼에 관계없이 일관된 파이프라인으로 작동합니다.
- 수집(Ingestion) — 메시징 보안 에이전트가 API나 웹훅으로 슬랙, 팀즈, 왓츠앱 비즈니스, 텔레그램, SMS 게이트웨이, 라이브 챗에 연결해 도착하는 메시지를 가져옵니다.
- 맥락 구축 — 판단을 내리기 전에 에이전트는 발신자 이력, 역할, 기기, 메타데이터로 각 메시지를 보강합니다.
- 위협 분석 — LLM이 의도를 추론하는 동시에 정규식, 해시 매칭, 알려진 지표 목록 같은 전통적 필터가 고신뢰 위협을 빠르게 잡아내어 메시징 보안 에이전트가 실시간성을 유지합니다.
- 판정 및 조치 — 에이전트는 메시지를 허용, 플래그, 마스킹, 격리, 에스컬레이션 중 하나로 처리하고 모든 판정에 대해 감사 로그를 기록합니다.
- 피드백 루프 — 플래그된 메시지에 대한 분석가의 판단이 모델을 재학습시켜, 리뷰 사이클을 거칠수록 메시징 보안 에이전트가 더 정교해집니다.
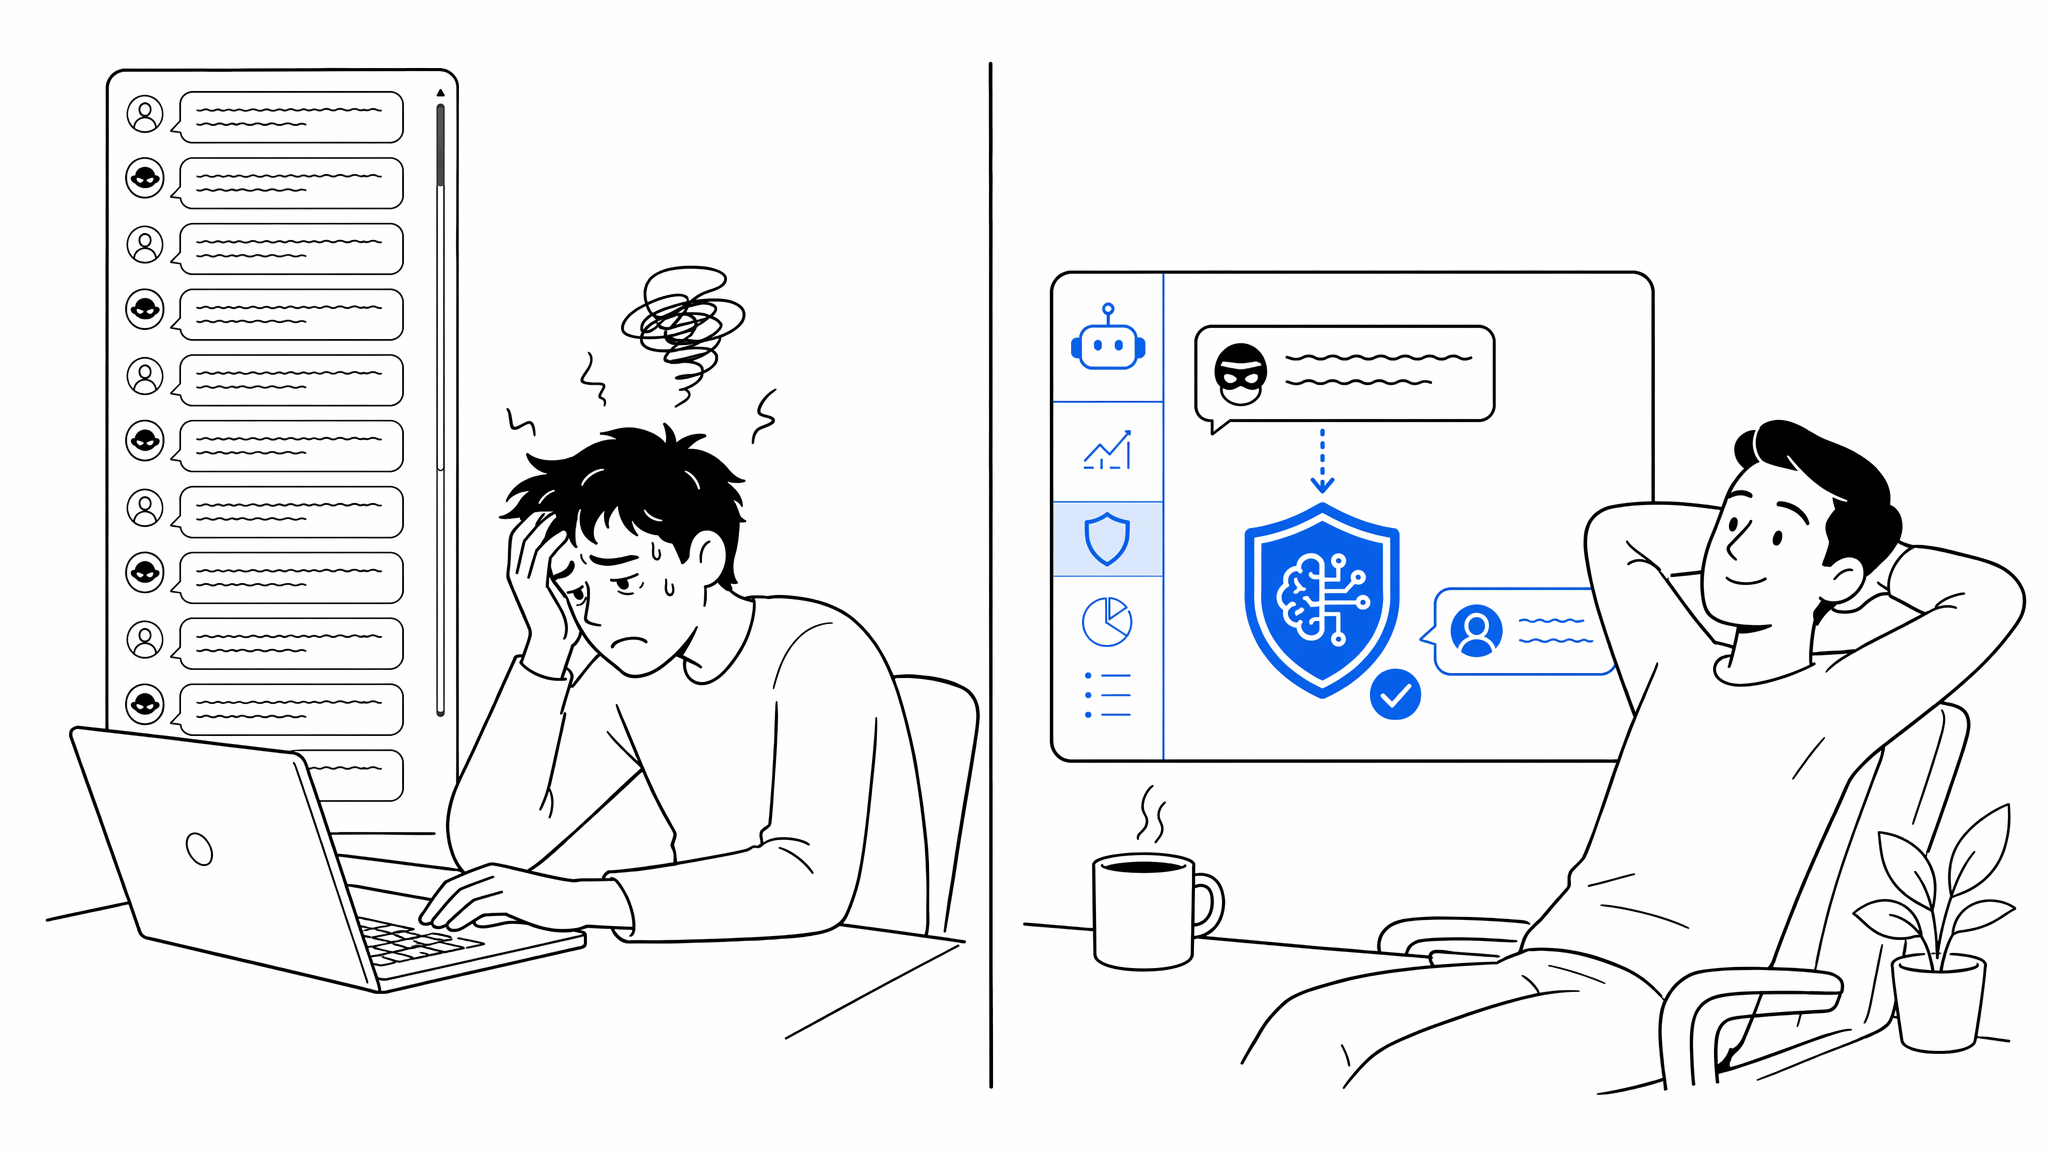
메시징 보안 에이전트 vs. 수동 검토
여전히 수동 트리아지나 이메일 전용 레거시 DLP에 의존하는 보안팀은 구조적으로 뒤처져 있습니다. 두 접근 방식을 실제로 비교하면 다음과 같습니다.
| 비교 항목 | 수동 검토 / 레거시 DLP | 메시징 보안 에이전트 |
|---|---|---|
| 탐지 기준 | 정적 키워드·해시 규칙 | 의도 기반 맥락 추론 + 규칙 |
| 채널 커버리지 | 이메일과 파일 전송만 | 슬랙, 팀즈, 왓츠앱, SMS, 라이브 챗 |
| 대응 속도 | 대기열에 따라 몇 시간~며칠 | 실시간, 1초 미만 스코어링 |
| 신종 공격 대응 | 약함 — 알려진 시그니처 필요 | 강함 — 맥락에서 추론 |
| 오탐 처리 | 수동 재검토, 분석가 부담 큼 | 피드백 루프가 임계값을 자동 조정 |
| 확장 비용 | 인력에 비례해 선형 증가 | 메시지량이 늘어도 비용 일정 |
실제 성과: 메시징 보안 에이전트가 실제로 만들어내는 결과
메시징 보안 에이전트를 평가하는 가장 확실한 방법은 벤더의 주장이 아니라 실제 운영 성과입니다. 맥락 기반 AI가 정적 필터를 대체했을 때 무엇이 달라지는지, 검증된 두 도입 사례를 살펴보겠습니다.
미국, 과테말라, 아일랜드, 일본, 말레이시아, 필리핀에 1만 5천 명 이상의 직원을 둔 BPO 기업 Everise는 Abnormal AI의 메시징 보안 에이전트를 1만 5천 개 이상의 메일박스에 도입했습니다. 첫해 성과는 비즈니스 이메일 침해(BEC) 공격 670% 감소, 직원의 대응 작업 시간 100% 절감, SOC 팀원 1인당 주당 15시간 절약이었습니다. 에이전트가 탐지한 위협의 90%는 자격 증명을 노린 피싱 시도였습니다. Everise의 IT 거버넌스 및 컴플라이언스 담당 디렉터인 Amy Grisham은 기존 필터가 놓치던 수천 건의 피싱 시도를 이 에이전트가 막아냈다고 평가했습니다.
Rate Companies도 AI 기반 메시징 보안 에이전트 도입 후 비슷하게 뚜렷한 성과를 거두었습니다. 피싱 사고 98% 감소, 자동 그레이메일 필터링으로 수천 시간 절약, 그리고 도입 이후 계정 침해로 인한 전신 송금 사기 사례 0건입니다. 공격자는 분기마다 더 정교해지고 있으며, 바로 이 때문에 메시징 보안 에이전트는 AI 자체가 무기화되는 속도에 발맞춰야 합니다. IBM Technology는 널리 시청된 이 설명 영상에서 실제 공격 패턴 6가지를 분석합니다.
이 단계를 건너뛰는 비용도 수치로 확인됩니다. 에이전틱 AI 관련 보안 침해는 이제 건당 평균 470만 달러에 달하며, 보안 리더의 92%가 에이전틱 AI 보안을 구체적으로 우려하고 있고 48%는 이를 향후 1년간 최우선 위협 과제로 꼽았습니다. 메시징 보안 에이전트는 그 숫자가 여러분의 숫자가 되지 않도록 막는 통제 장치입니다.
모든 메시징 보안 에이전트가 답해야 할 거버넌스 질문
거버넌스 없이 메시징 보안 에이전트를 도입하면 오탐이 눈덩이처럼 늘고 신뢰가 무너집니다. 배포 전에 플래그 정의를 누가 소유하는지, 이의가 제기된 판정을 누가 검토하는지, 컴플라이언스(SOC 2, HIPAA, GDPR)를 위해 플래그된 메시지 데이터를 얼마나 보관할지를 정의하세요. 이는 Concat Pro가 자사의 멀티 에이전트 성장 인프라 전반에 적용하는 것과 동일한 원칙입니다. 모든 자율 에이전트는 의사결정 권한을 갖기 전에 명확한 책임 소재, 데이터 품질 점검, 모델 모니터링이 필요합니다. Concat Pro가 정리한 AI 거버넌스가 어디서 무너지는지에 대한 분석은 메시징 보안 에이전트를 구축하는 모든 팀에게 유용한 참고 자료입니다: AI Transformation Is a Governance Problem.
메시징 보안 에이전트 도입 시 흔한 5가지 실수
- 임계값이 너무 느슨하다. 과도한 플래그는 분석가들이 메시징 보안 에이전트를 아예 무시하게 만들어 자동화의 취지를 무력화합니다.
- 이메일에만 적용한다고 생각한다. 슬랙, 팀즈, 왓츠앱 비즈니스를 건너뛰는 메시징 보안 에이전트는 가장 신뢰받는 채널을 그대로 열어둡니다.
- 인간 검토 병행 파일럿을 생략한다. 첫날부터 완전 자동화하면 모델을 조정할 검증된 피드백 루프가 없어집니다.
- 협력업체와 외부 채널을 놓친다. 연결되지 않은 Slack Connect 채널이나 비즈니스용 왓츠앱 번호가 바로 공격자들이 가장 먼저 노리는 곳입니다.
- 재학습 주기가 없다. 분석가의 판단을 반영하지 않는 메시징 보안 에이전트는 출시 첫날부터 개선이 멈춥니다.
Concat Pro는 어디에 해당하는가
Concat Pro는 메시징 보안 에이전트를 판매하지 않습니다. 6개의 에이전트는 위협 탐지가 아니라 성장 업무를 수행합니다. 하지만 성장팀이야말로 메시징 보안 에이전트가 보호해야 할 메시지량을 만들어내는 주체입니다. Concat Pro의 Creator Agent는 Slack Connect 채널, 이메일, 왓츠앱 비즈니스를 통해 앞서 설명한 공격 표면과 매우 비슷한 규모로 아웃리치 DM을 발송합니다. 신뢰도가 높고 빈도도 높으며, 누구도 감시하지 않으면 사칭이 쉽습니다. 그래서 Concat Pro는 프로덕션급 메시징 보안 에이전트가 안전하게 운영되기 위해 필요한 것과 동일한 감사 추적, 인간 검토 병행 리뷰, 모델 모니터링 원칙을 내부적으로 타협 불가능한 것으로 취급합니다. AI 기반 아웃리치를 확장하기 전에 양쪽 모두 점검하세요. 인바운드 채널 수신 쪽에는 메시징 보안 에이전트를 배치하고, 아웃바운드 캠페인은 Concat Pro의 이메일 스팸 체커로 점검해 잠재 고객이 의존하는 것과 동일한 필터를 통과하는지 확인하세요.
다음 단계
메시징 보안 에이전트는 채팅을 가장 큰 사각지대에서 모니터링 가능하고 감사 가능한 채널로 바꿔놓습니다. 위의 실제 성과 수치가 보여주듯 투자는 빠르게 회수됩니다. 팀이 이미 사용하는 채널, 슬랙이나 팀즈부터 시작해 메시징 보안 에이전트를 파일럿으로 연결하고 거기서부터 확장하세요. Concat Pro가 브랜드와 크리에이터 신뢰 신호를 대규모로 추적하는 방식은 Concat Pro 랭크 허브에서 확인할 수 있습니다.
참고 자료
- Concat Pro — AI Transformation Is a Governance Problem
- Abnormal AI — Everise 고객 사례 연구
- World Economic Forum — Global Cybersecurity Outlook 2026