Um agente de segurança de mensagens é um sistema de IA que lê aplicativos de chat como Slack, Microsoft Teams, WhatsApp Business, Telegram e SMS em tempo real, sinalizando, bloqueando ou escalando tentativas de phishing, vazamento de credenciais e engenharia social antes que causem dano. Diferente de um filtro de palavras-chave, um agente de segurança de mensagens avalia o contexto e a intenção do remetente, não apenas padrões de texto. Este guia detalha como um agente de segurança de mensagens funciona, o que ele entrega em produção e onde equipes de growth e segurança erram na implementação.
O que é um agente de segurança de mensagens?
Um agente de segurança de mensagens não é um filtro de spam com uma lista de palavras maior. É um sistema autônomo que ingere mensagens de todos os canais de chat corporativos, constrói contexto sobre o remetente e o histórico da conversa, e pontua a intenção usando uma combinação de modelos de linguagem grandes (LLMs) e regras de detecção clássicas. Enquanto um filtro tradicional pergunta "esta mensagem contém uma palavra proibida?", um agente de segurança de mensagens pergunta "o comportamento, o timing e o padrão de solicitação deste remetente combinam com um padrão de ataque conhecido?". Esse raciocínio contextual é o que permite a um agente de segurança de mensagens identificar ataques nunca vistos antes, incluindo phishing gerado por IA, que regras tradicionais simplesmente não captam.
Por que Slack, Teams e WhatsApp se tornaram a nova superfície de ataque
Os atacantes migraram para o chat porque é onde a confiança é maior e o escrutínio é menor. O relatório Global Cybersecurity Outlook 2026 do Fórum Econômico Mundial coloca fraudes cibernéticas e phishing como a principal prioridade de segurança para 2026, com vulnerabilidades relacionadas a IA em segundo lugar. Os números confirmam isso: cerca de 3,4 bilhões de mensagens de phishing são enviadas por dia, e 82,6% dos e-mails de phishing recém-detectados já apresentam sinais de geração por IA. O phishing por SMS, ou smishing, já representa 35% de todos os ataques de phishing e cresceu 40% ano a ano. A Microsoft documentou campanhas ativas dentro do próprio Teams, incluindo phishing por código de dispositivo que se disfarça de convite de reunião para roubar tokens de sessão. Cada um desses canais precisa da própria cobertura de um agente de segurança de mensagens, porque os atacantes só precisam de um canal sem monitoramento para entrar.
Como funciona um agente de segurança de mensagens: o pipeline de 5 etapas
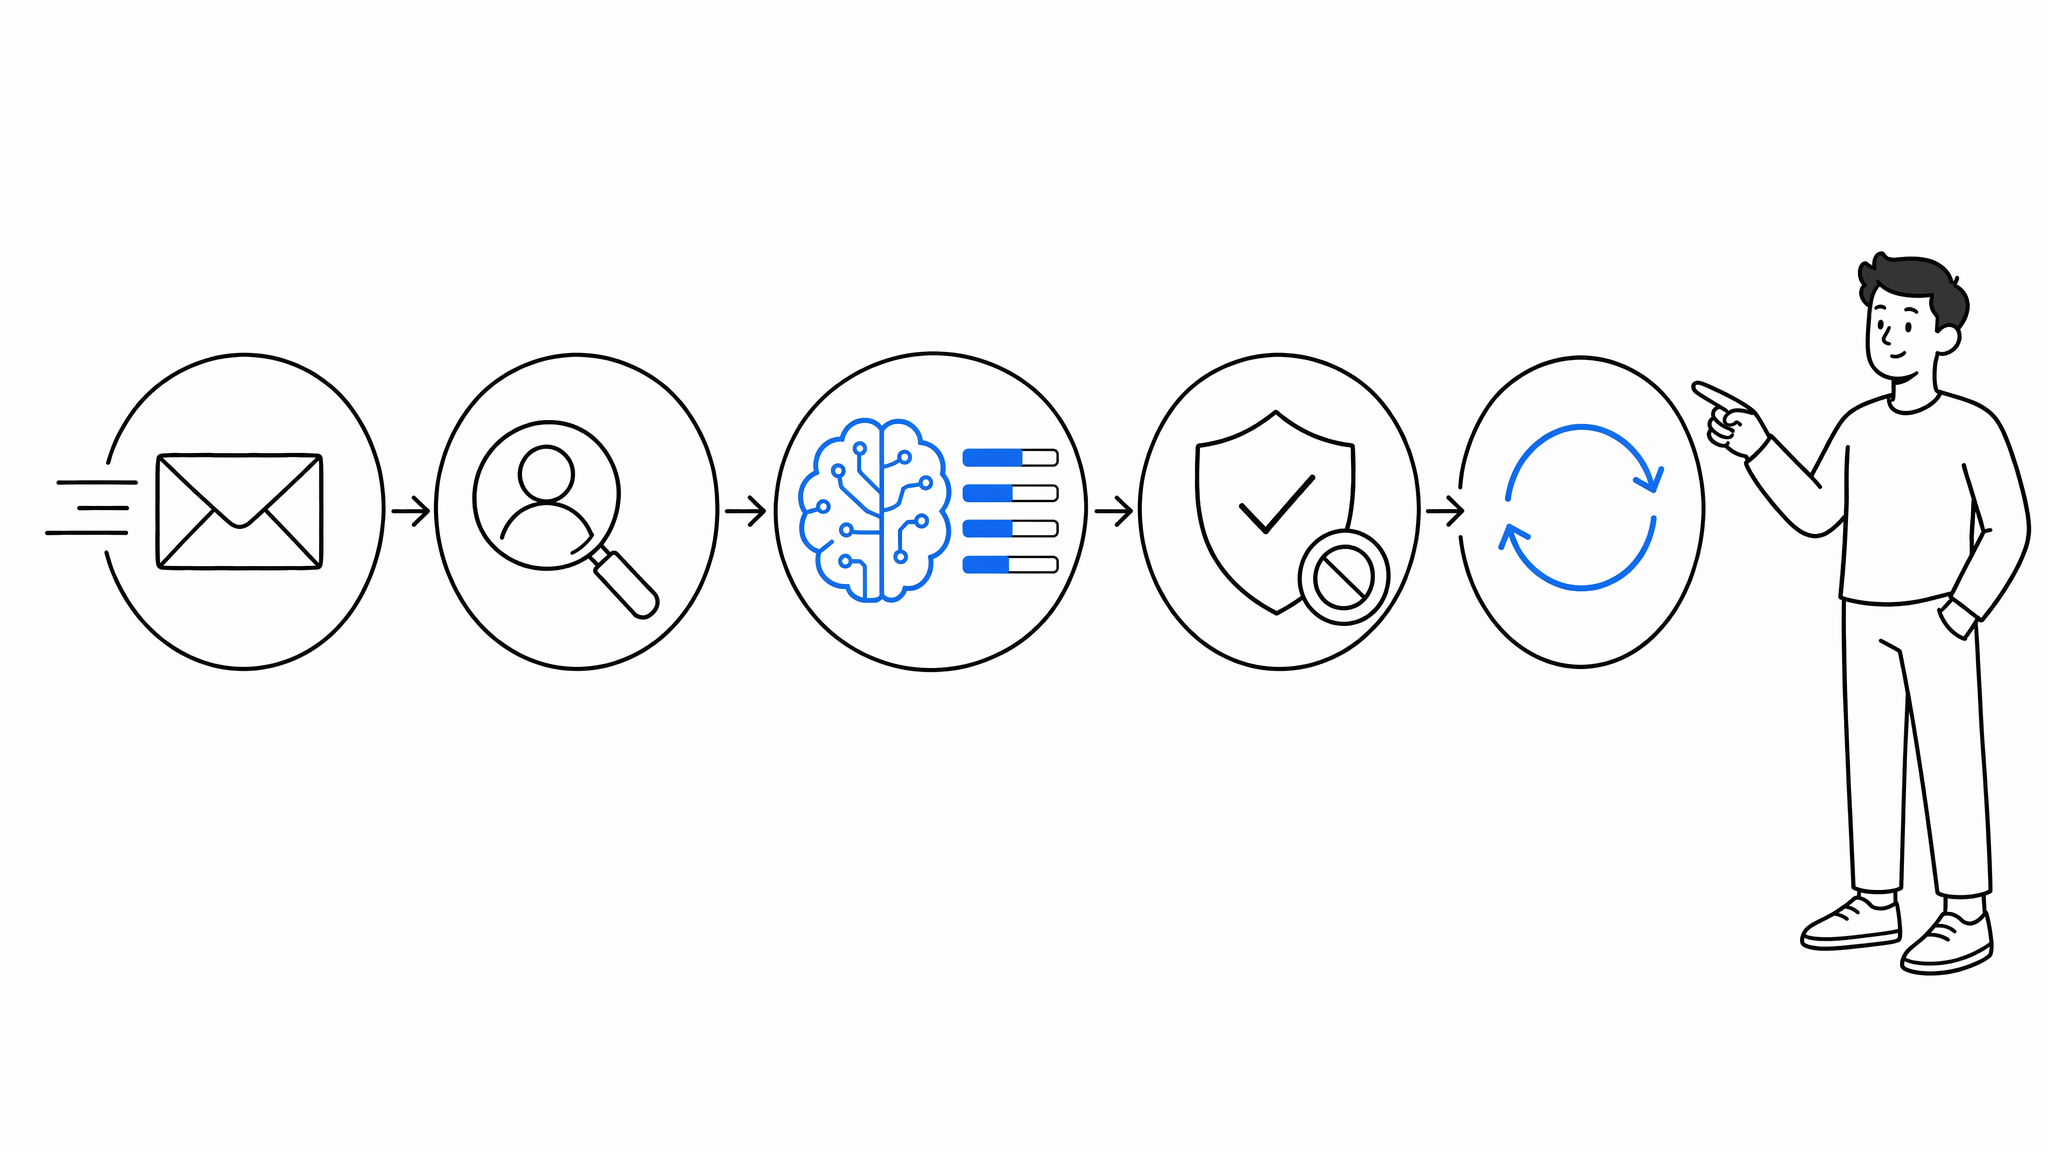
Um agente de segurança de mensagens de nível produção executa um pipeline consistente, independente da plataforma de chat que protege:
- Ingestão — o agente de segurança de mensagens se conecta via API ou webhook ao Slack, Teams, WhatsApp Business, Telegram, gateways de SMS ou chat ao vivo, capturando mensagens à medida que chegam.
- Construção de contexto — o agente enriquece cada mensagem com histórico do remetente, cargo, dispositivo e metadados antes de emitir qualquer julgamento.
- Análise de ameaças — um LLM avalia a intenção enquanto filtros clássicos (regex, hash-matching, listas de indicadores conhecidos) capturam ameaças de alta confiança rapidamente, mantendo o agente de segurança de mensagens em tempo real.
- Decisão e ação — o agente permite, sinaliza, redige, coloca em quarentena ou escala a mensagem, registrando um log de auditoria para cada decisão.
- Ciclo de feedback — os vereditos dos analistas sobre mensagens sinalizadas retreinam o modelo, tornando o agente de segurança de mensagens mais preciso a cada ciclo de revisão.
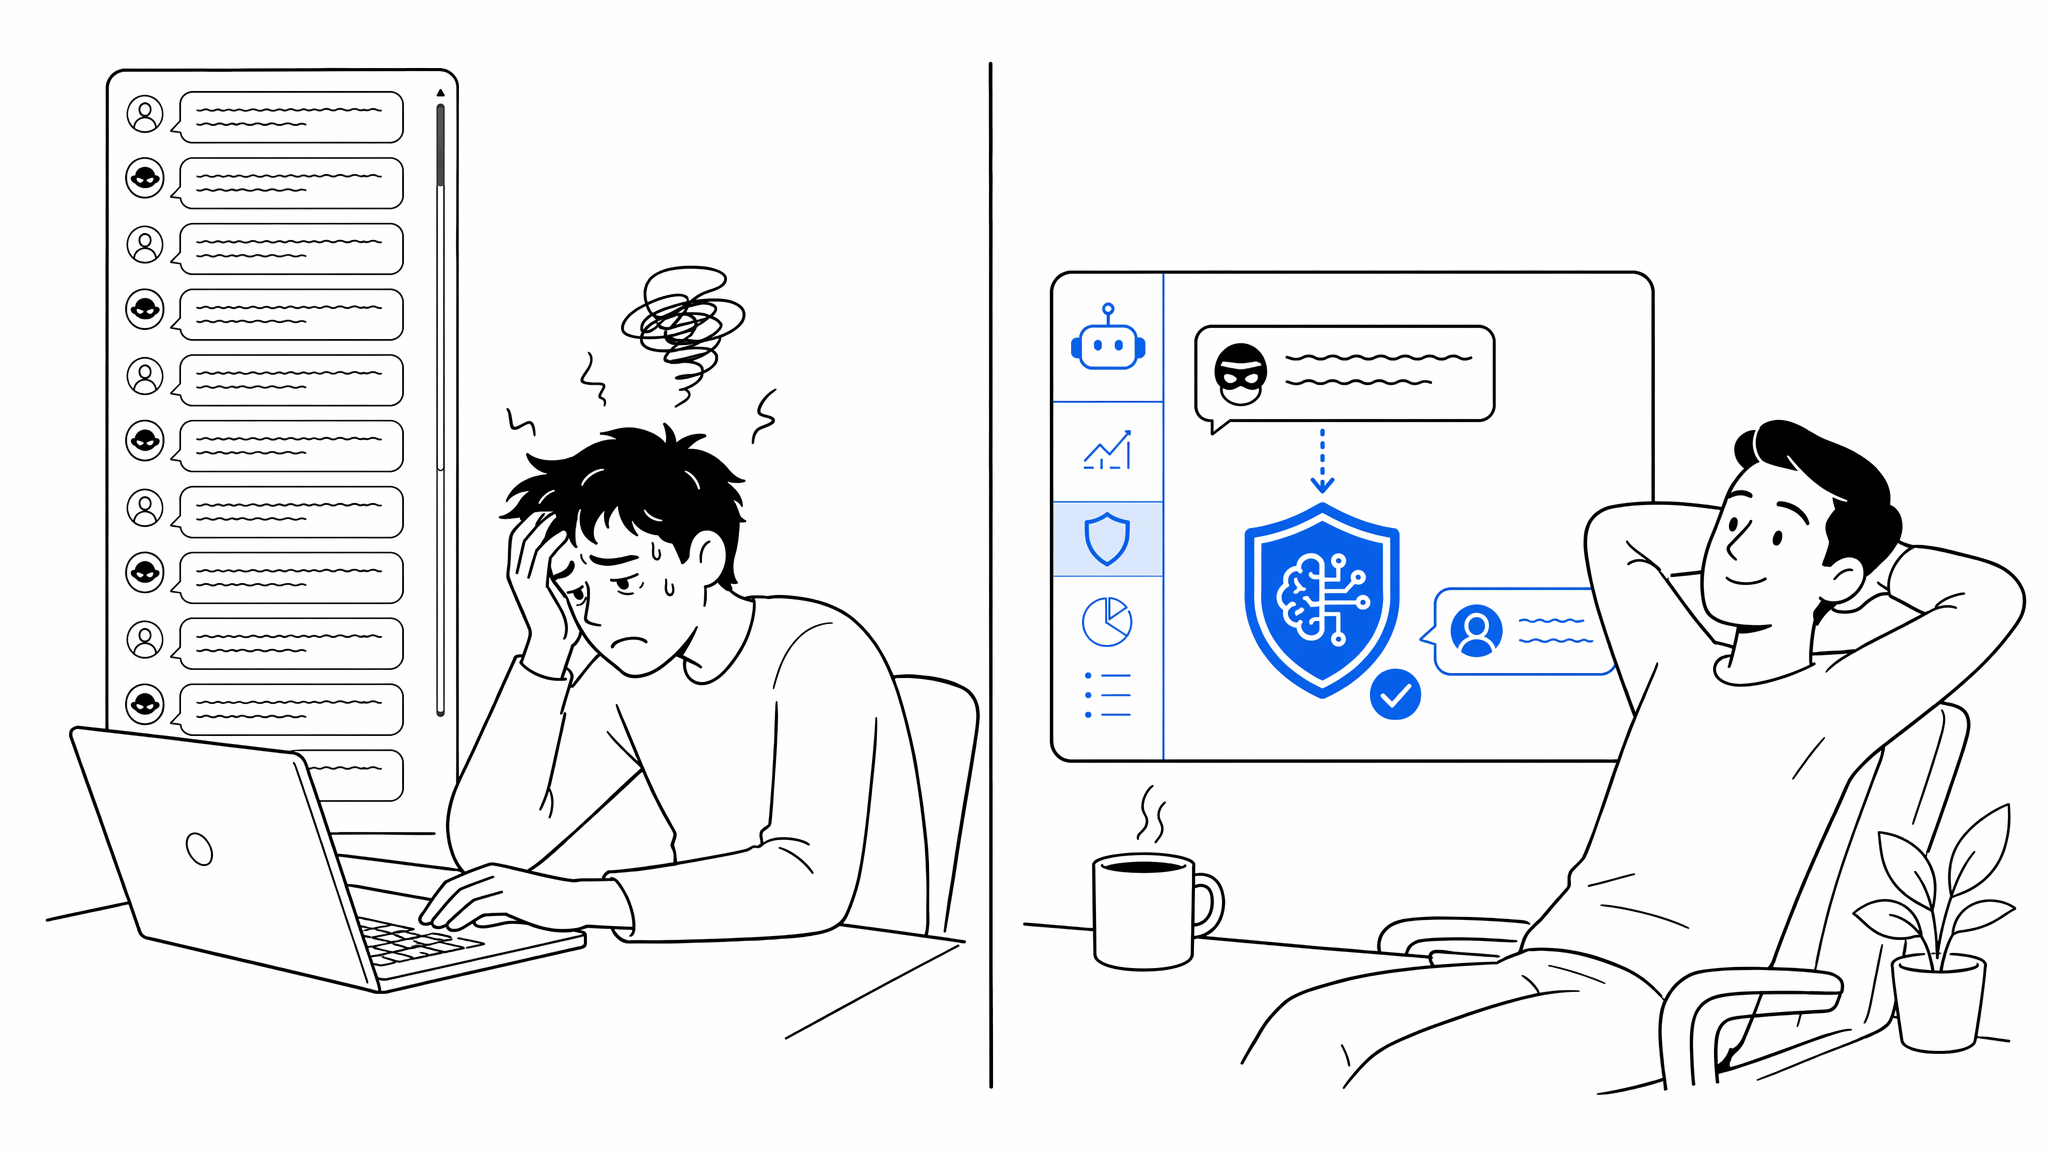
Agente de segurança de mensagens vs. revisão manual
Equipes de segurança que ainda dependem de triagem manual ou de um DLP legado focado apenas em e-mail estão estruturalmente atrasadas. Veja a comparação na prática:
| Dimensão | Revisão manual / DLP legado | Agente de segurança de mensagens |
|---|---|---|
| Base de detecção | Regras estáticas de palavra-chave e hash | Raciocínio contextual sobre intenção + regras |
| Cobertura de canais | Apenas e-mail e transferência de arquivos | Slack, Teams, WhatsApp, SMS, chat ao vivo |
| Velocidade de resposta | Horas a dias (depende da fila) | Tempo real, pontuação em menos de um segundo |
| Lida com ataques inéditos | Fraco — precisa de assinatura conhecida | Forte — raciocina a partir do contexto |
| Tratamento de falsos positivos | Revisão manual, alta carga para analistas | Ciclo de feedback ajusta limiares automaticamente |
| Custo de escala | Crescimento linear de headcount | Custo estável mesmo com aumento de volume |
Resultados reais: o que um agente de segurança de mensagens realmente entrega
A forma mais clara de avaliar um agente de segurança de mensagens é analisar resultados de produção, não promessas de fornecedor. Duas implementações verificadas mostram o que muda quando a IA contextual substitui a filtragem estática.
A Everise, uma BPO com mais de 15 mil funcionários nos EUA, Guatemala, Irlanda, Japão, Malásia e Filipinas, implementou o agente de segurança de mensagens da Abnormal AI em mais de 15 mil caixas de e-mail. Os resultados no primeiro ano: redução de 670% nos ataques de comprometimento de e-mail corporativo (BEC), redução de 100% no tempo dos funcionários dedicado à remediação, e 15 horas economizadas por semana para cada membro do time de SOC. Noventa por cento de todas as ameaças capturadas pelo agente eram tentativas de phishing de credenciais. Amy Grisham, Diretora de Governança de TI e Compliance da Everise, atribuiu ao agente a interrupção de milhares de tentativas de phishing que os filtros legados vinham deixando passar.
A Rate Companies teve resultados igualmente expressivos após implementar um agente de segurança de mensagens com IA: redução de 98% nos incidentes de phishing, milhares de horas economizadas com a filtragem automática de graymail e zero casos de fraude bancária por transferência ligados a comprometimento de conta desde o lançamento. Os atacantes estão ficando mais sofisticados a cada trimestre, e é exatamente por isso que um agente de segurança de mensagens precisa acompanhar o ritmo em que a própria IA é armada como arma. A IBM Technology detalha seis padrões reais de ataque neste vídeo explicativo bastante assistido:
O custo de pular essa etapa também é mensurável. Violações de segurança relacionadas a IA agêntica agora custam, em média, US$ 4,7 milhões cada, e 92% dos líderes de segurança dizem estar preocupados especificamente com a segurança de IA agêntica, com 48% classificando-a como sua principal prioridade de ameaça para o próximo ano. Um agente de segurança de mensagens é o controle que impede que esse número se torne o seu número.
A pergunta de governança que todo agente de segurança de mensagens precisa responder
Implementar um agente de segurança de mensagens sem governança é a receita para falsos positivos em espiral e erosão de confiança. Antes de lançar, defina quem é dono das definições de sinalização, quem revisa vereditos contestados e por quanto tempo os dados de mensagens sinalizadas são retidos para fins de compliance (SOC 2, HIPAA, GDPR). Essa é a mesma disciplina que a Concat Pro aplica em toda a sua própria infraestrutura de growth multiagente — todo agente autônomo precisa de responsabilidade clara, verificações de qualidade de dados e monitoramento de modelo antes de receber autoridade para decidir. A análise da Concat Pro sobre onde a governança de IA costuma falhar é uma referência útil para qualquer equipe que esteja implantando um agente de segurança de mensagens: AI Transformation Is a Governance Problem.
5 erros comuns ao implementar um agente de segurança de mensagens
- Limiares muito frouxos. Sinalizar em excesso ensina os analistas a ignorar o agente de segurança de mensagens, anulando o propósito da automação.
- Tratá-lo como algo exclusivo de e-mail. Um agente de segurança de mensagens que ignora Slack, Teams ou WhatsApp Business deixa o canal mais confiável totalmente exposto.
- Pular o piloto com humano no loop. Automação total no primeiro dia significa nenhum ciclo de feedback verificado para ajustar o modelo.
- Esquecer canais de terceiros e externos. Canais do Slack Connect não conectados ou números de WhatsApp Business são exatamente onde os atacantes testam primeiro.
- Nenhuma cadência de retreinamento. Um agente de segurança de mensagens que nunca incorpora os vereditos dos analistas para de melhorar no dia em que é lançado.
Onde a Concat Pro se encaixa
A Concat Pro não vende um agente de segurança de mensagens — seus seis agentes executam trabalho de growth, não detecção de ameaças. Mas equipes de growth são exatamente quem gera o volume de mensagens que um agente de segurança de mensagens precisa proteger. O Creator Agent da Concat Pro envia DMs de prospecção por canais do Slack Connect, e-mail e WhatsApp Business em uma escala muito parecida com a superfície de ataque descrita acima: alta confiança, alta frequência e fácil de personificar se ninguém estiver observando. É por isso que a Concat Pro trata a governança de agentes como algo inegociável internamente — a mesma trilha de auditoria, revisão com humano no loop e disciplina de monitoramento de modelo que um agente de segurança de mensagens de produção precisa para operar com segurança. Antes de escalar a prospecção guiada por IA, teste dos dois lados: coloque um agente de segurança de mensagens na ponta receptora dos seus canais de entrada e valide suas próprias campanhas de saída com o verificador de spam de e-mail da Concat Pro para garantir que elas passem pelos mesmos filtros nos quais seus prospects confiam.
Próximos passos
Um agente de segurança de mensagens transforma o chat do seu maior ponto cego em um canal monitorado e auditável, e os números de produção acima mostram que ele se paga rapidamente. Comece pelo canal onde sua equipe já vive, Slack ou Teams, conecte o agente de segurança de mensagens como piloto e expanda a partir daí. Veja como a Concat Pro monitora sinais de confiança de marca e criadores em escala no hub de ranking da Concat Pro.
Referências
- Concat Pro — AI Transformation Is a Governance Problem
- Abnormal AI — Estudo de caso da Everise
- World Economic Forum — Global Cybersecurity Outlook 2026