消息安全代理是一种实时读取 Slack、Microsoft Teams、WhatsApp Business、Telegram 和短信等聊天应用的 AI 系统,能够在钓鱼攻击、凭证泄露和社会工程攻击造成损害之前进行标记、拦截或升级处理。与关键词过滤器不同,消息安全代理判断的是发送者的上下文和意图,而不仅仅是文本模式。本文将拆解消息安全代理的工作原理、在生产环境中的实际效果,以及增长团队和安全团队在部署时常犯的错误。
什么是消息安全代理?
消息安全代理不是词库更大的垃圾邮件过滤器。它是一套自主系统,能够摄取企业所有聊天渠道的消息,构建关于发送者和对话历史的上下文,并结合大语言模型与传统检测规则对意图进行评分。传统过滤器问的是"这条消息是否包含违禁词",而消息安全代理问的是"这个发送者的行为、时间点和请求模式是否符合某种已知的攻击模式"。正是这种基于上下文的推理能力,让消息安全代理能够捕捉到此前从未出现过的攻击,包括传统规则完全无法识别的 AI 生成钓鱼内容。
Slack、Teams 和 WhatsApp 为何成为新的攻击面
攻击者转向聊天工具,是因为这里信任度最高、审查力度最弱。世界经济论坛《2026 全球网络安全展望》将网络诈骗和钓鱼攻击列为 2026 年的头号安全议题,与 AI 相关的漏洞则位居第二。数据也印证了这一点:每天大约有 34 亿条钓鱼消息发出,新检测到的钓鱼邮件中有 82.6% 已带有 AI 生成的痕迹。基于短信的钓鱼(短信钓鱼,smishing)已占所有钓鱼攻击的 35%,同比增长 40%。微软已记录到 Teams 内部正在发生的实际攻击活动,包括伪装成会议邀请以窃取会话令牌的设备代码钓鱼。上述每一个渠道都需要各自的消息安全代理来覆盖,因为攻击者只需要一个未被监控的渠道就能得手。
消息安全代理的工作原理:五阶段处理流程
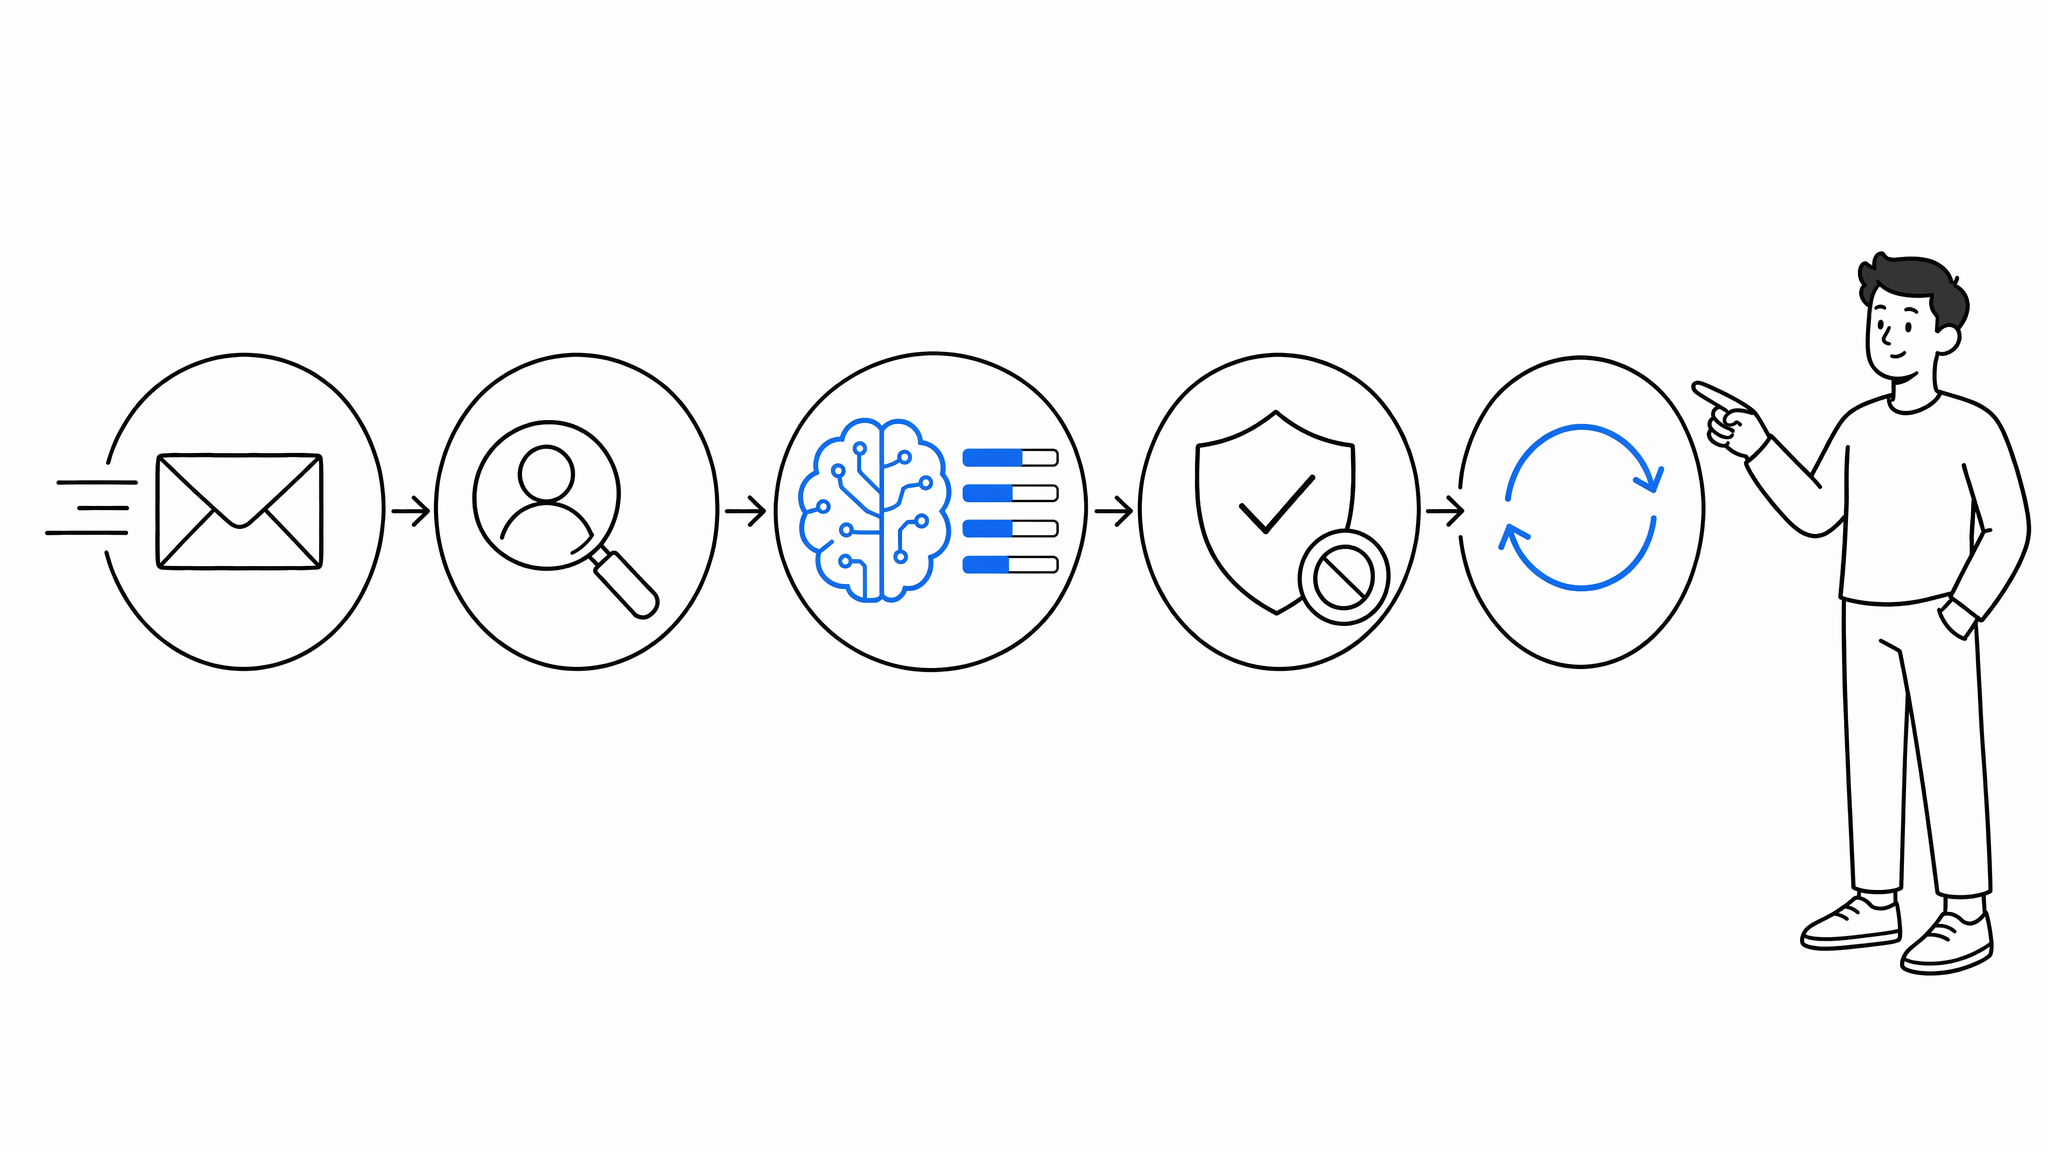
一套达到生产级别的消息安全代理,无论保护哪个聊天平台,都会遵循一套一致的处理流程:
- 消息接入(Ingestion) —— 消息安全代理通过 API 或 Webhook 连接 Slack、Teams、WhatsApp Business、Telegram、短信网关或在线客服,实时拉取到达的消息。
- 上下文构建 —— 在做出任何判断之前,代理会先为每条消息补充发送者历史、角色、设备和元数据信息。
- 威胁分析 —— 大语言模型负责推理意图,同时正则表达式、哈希匹配、已知指标列表等传统过滤器快速捕获高置信度威胁,使消息安全代理保持实时响应能力。
- 判定与处置 —— 代理会对消息做出放行、标记、脱敏、隔离或升级处理等决定,并为每一次判定写入审计日志。
- 反馈闭环 —— 分析师对被标记消息的判定结果会用于重新训练模型,每经过一轮审核,消息安全代理的判断就会更加精准。
消息安全代理与人工审核的对比
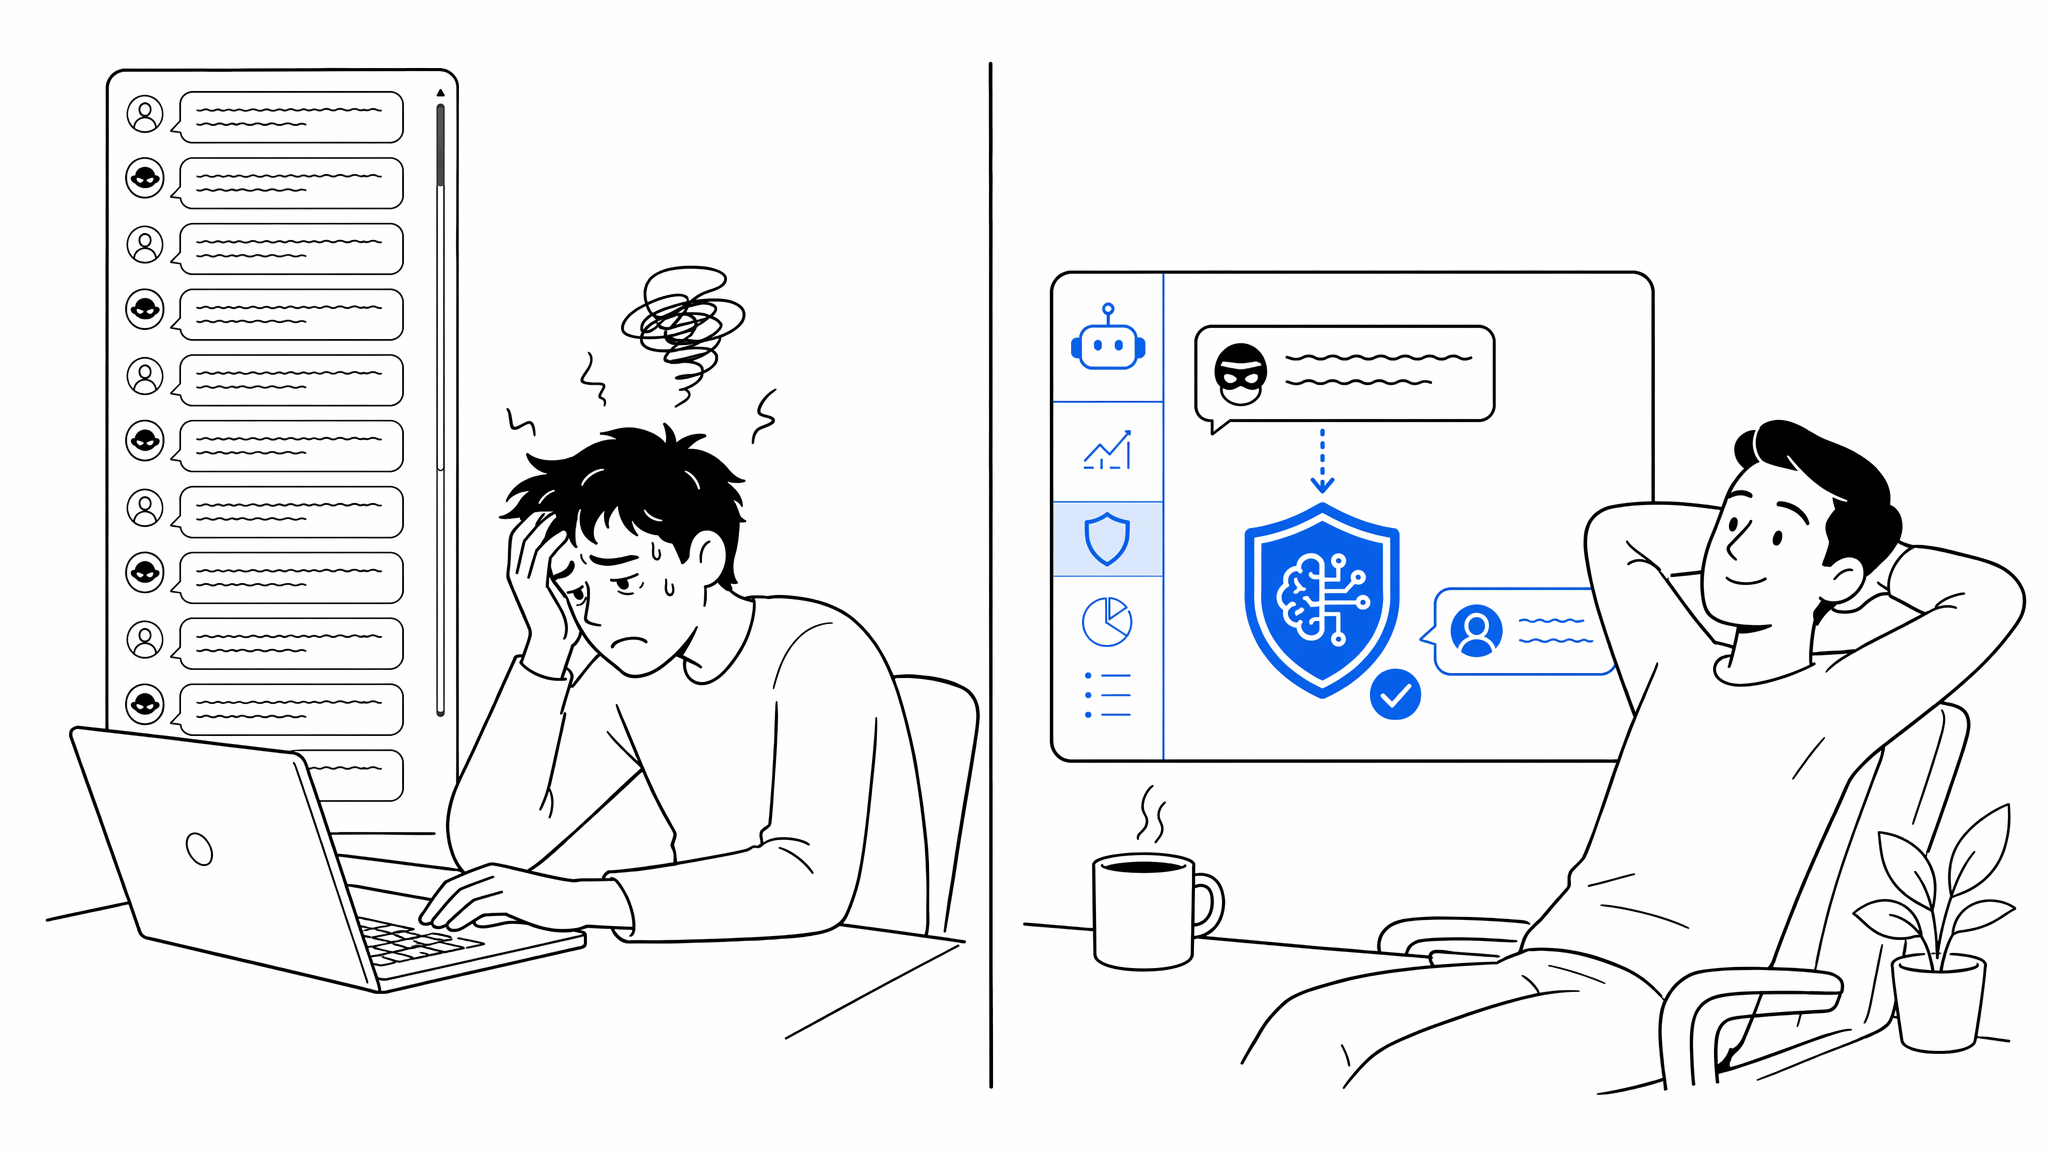
那些仍依赖人工分级处理或仅覆盖邮件的传统 DLP 工具的安全团队,在结构上已经落后了。以下是两种方式的实际对比:
| 维度 | 人工审核 / 传统 DLP | 消息安全代理 |
|---|---|---|
| 检测依据 | 静态关键词和哈希规则 | 基于意图的上下文推理 + 规则 |
| 渠道覆盖 | 仅邮件和文件传输 | Slack、Teams、WhatsApp、短信、在线客服 |
| 响应速度 | 数小时到数天(取决于处理队列) | 实时,亚秒级评分 |
| 应对新型攻击 | 较弱——需要已知特征 | 较强——基于上下文推理 |
| 误报处理 | 人工重新审核,分析师负担重 | 反馈闭环自动调整判定阈值 |
| 扩展成本 | 随人力线性增长 | 消息量增加,成本基本不变 |
真实成效:消息安全代理到底能带来什么
评估消息安全代理最靠谱的方式,是看生产环境中的实际结果,而不是厂商的宣传口径。两个经过验证的部署案例展示了当上下文 AI 取代静态过滤时会发生什么变化。
Everise 是一家在美国、危地马拉、爱尔兰、日本、马来西亚和菲律宾拥有超过 1.5 万名员工的 BPO 公司,在旗下 1.5 万多个邮箱中部署了 Abnormal AI 的消息安全代理。第一年的成果是:商业邮件诈骗(BEC)攻击下降 670%,员工用于事后处置的时间减少 100%,SOC 团队每位成员每周节省 15 小时。该代理捕获的威胁中有 90% 是凭证钓鱼尝试。Everise 的 IT 治理与合规总监 Amy Grisham 表示,这一代理阻止了数千次传统过滤器一直未能发现的钓鱼攻击。
Rate Companies 在部署 AI 驱动的消息安全代理后,也取得了同样显著的成效:钓鱼事件下降 98%,通过自动过滤灰色邮件节省了数千小时,自上线以来因账户被盗而导致的电汇诈骗案件为零。攻击者每个季度都在变得更加狡猾,这正是消息安全代理必须跟上 AI 本身被武器化速度的原因。IBM Technology 在这段广受关注的讲解视频中拆解了六种真实的攻击模式:
跳过这一步的代价同样可以被量化。目前,与智能体 AI 相关的安全事件平均单次损失高达 470 万美元,92% 的安全负责人表示他们对智能体 AI 安全存在具体担忧,其中 48% 将其列为未来一年的首要威胁。消息安全代理正是防止这一数字变成你自己公司数字的关键控制手段。
每个消息安全代理都必须回答的治理问题
在缺乏治理的情况下部署消息安全代理,误报会不断累积,信任也会随之流失。在正式上线前,需要明确谁来负责标记规则的定义、谁来审核有争议的判定,以及出于合规要求(SOC 2、HIPAA、GDPR)被标记的消息数据应保留多长时间。这与 Concat Pro 在自身多代理增长基础设施中所遵循的原则完全一致——每一个自主代理在获得决策权之前,都必须有明确的责任归属、数据质量检查和模型监控机制。Concat Pro 关于 AI 治理常见失效环节的分析,对任何正在搭建消息安全代理的团队都是很有价值的参考:AI Transformation Is a Governance Problem。
部署消息安全代理的 5 个常见错误
- 阈值设置过于宽松。 过度标记会让分析师习惯性忽略消息安全代理,让自动化失去意义。
- 只当作邮件工具来用。 如果消息安全代理跳过了 Slack、Teams 或 WhatsApp Business,恰恰会让信任度最高的渠道完全暴露在风险中。
- 跳过人工参与的试点阶段。 上线第一天就全面自动化,意味着没有经过验证的反馈闭环来调优模型。
- 忽略承包商和外部渠道。 未纳入监控的 Slack Connect 渠道或企业 WhatsApp 号码,恰恰是攻击者最先试探的地方。
- 没有再训练节奏。 如果消息安全代理从不吸收分析师的判定结果,它从上线第一天起就停止了进步。
Concat Pro 的定位
Concat Pro 本身不销售消息安全代理——其六个智能体负责增长相关工作,而不是威胁检测。但增长团队恰恰是消息安全代理需要保护的消息量的主要来源。Concat Pro 的 Creator Agent 会通过 Slack Connect 渠道、邮件和 WhatsApp Business 发送外联私信,其规模与上文描述的攻击面非常相似:高信任度、高频率,一旦无人监控就极易被冒充。这正是 Concat Pro 在内部将代理治理视为不可妥协事项的原因——同样的审计日志、人工参与审核和模型监控机制,正是生产级消息安全代理安全运行所必需的。在扩大 AI 驱动的外联规模之前,建议两端都做检查:在入站渠道接收端部署消息安全代理,同时用 Concat Pro 的邮件垃圾检测工具检查自己的外发营销活动,确保它们能通过潜在客户所依赖的同一套过滤机制。
接下来该怎么做
消息安全代理能把聊天渠道从团队最大的盲区,变成一个可监控、可审计的渠道,而上面的生产数据已经证明它能很快收回成本。建议从团队日常使用最多的渠道开始,比如 Slack 或 Teams,先以试点方式接入消息安全代理,再逐步扩展到其他渠道。想了解 Concat Pro 如何大规模追踪品牌和达人的信任信号,可以访问 Concat Pro rank hub。
参考资料
- Concat Pro ——AI Transformation Is a Governance Problem
- Abnormal AI ——Everise 客户案例研究
- World Economic Forum ——Global Cybersecurity Outlook 2026